ما هو الاختراق الأخلاقي
الاختراق الأخلاقي هو المهارات نفسها التي يملكها المهاجم، لكن بإذن مكتوب ومسبق من مالك النظام وبالتزام بالإبلاغ عن كل ما يُكتشف. والفرق بين الاثنين ليس في الأدوات ولا في المعرفة؛ بل في وثيقة وُقّعت قبل بدء العمل، والقانون يقف على هذه الكلمة بالذات.
- الدرس 2 من 12
- مبتدئ
- مجاني، دون تسجيل
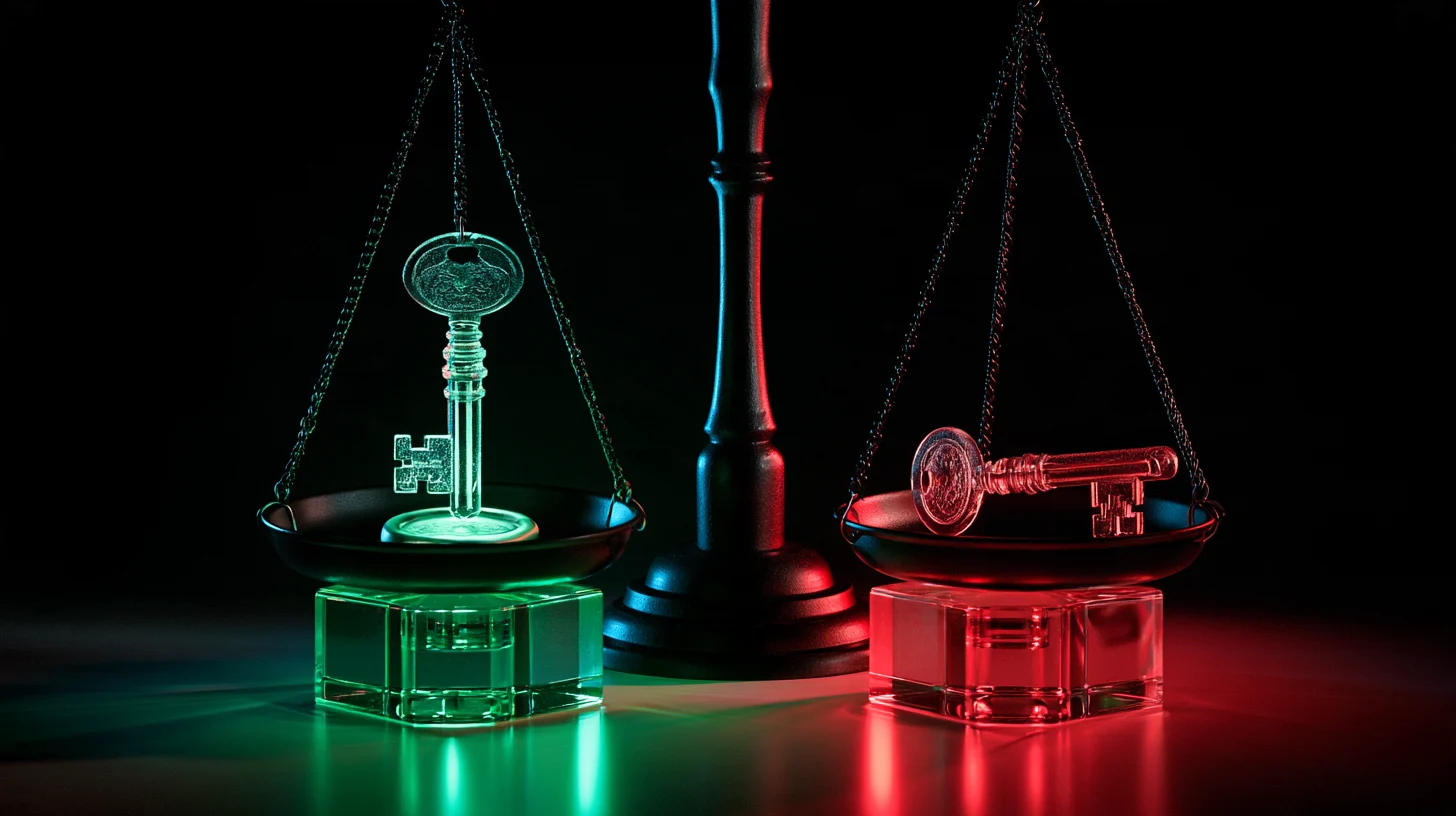
كفتان بمحتوى واحد، والشيء الذي ليس في أي منهما
ما يفعله فريق اختبار الاختراق
- الاستطلاع: رؤية ما يظهر من الخارج
- المسح والمقارنة بقوائم الثغرات المعروفة
- محاولة إثبات أن ضعفا موجود فعلا
- الأدوات نفسها والمعرفة نفسها والصبر نفسه
ما يفعله المهاجم
- الاستطلاع: رؤية ما يظهر من الخارج
- المسح والمقارنة بقوائم الثغرات المعروفة
- محاولة إثبات أن ضعفا موجود فعلا
- الأدوات نفسها والمعرفة نفسها والصبر نفسه
الميزان متعادل عمدا: الأسطر الأربعة في الجهتين واحدة بعينها. والشيء الوحيد الذي يفصل بينهما وثيقة كُتبت قبل بدء العمل، وتلك الوثيقة لا تجلس في أي من الكفتين.
آخر مراجعة: تُراجع الحقائق وأسماء الأدوات في هذا الدرس مقابل مصادرها في هذا التاريخ.
أين يقع الفرق بالضبط بين المخترق الأخلاقي والمهاجم؟
ليس في أي من المواضع التي يخمّنها الناس عادة. لا في الأدوات فهي واحدة. ولا في المعرفة فهي ذاتها. ولا حتى في العمل المنفَّذ، لأن خطوات اختبار الاختراق تشبه عمدا خطوات هجوم حقيقي، وقيمتها في هذا الشبه بالذات.
الاختراق الأخلاقي هو العمل نفسه، بإذن أُخذ قبل بدئه وكُتب، وبالتزام بإبلاغ مالك النظام بكل ما وُجد. هذا كل شيء. والدليل التقني للمعهد الأمريكي للمعايير يسمي هذه الوثيقة «قواعد التعامل»، ويعطي في معجمه تعريفا يحسم النقاش كله في جملة: قواعد التعامل تُوضع قبل بدء اختبار الأمن وتمنح فريق الاختبار «صلاحية تنفيذ أنشطة محددة دون حاجة إلى أذون إضافية». فالذي يملكه المخترق الأخلاقي ولا يملكه المهاجم صلاحية منحها له أحد.
وهذا ما يبقي كفتي الميزان في أعلى هذه الصفحة متعادلتين. فكل ما تضعه في كفة موجود في الأخرى: المسح نفسه، والتحليل نفسه، والسعي نفسه لإثبات ضعف. والذي يفصل بينهما ليس في أي من الكفتين أصلا.
وتخرج من هذا التعريف نتيجة مزعجة يفضّل كثيرون ألا يسمعوها. المهارة لا تجعلك أخلاقيا وحسن النية كذلك. فمن يزور موقع شركة بلا إذن كي «يساعدهم» يكون قد فعل، بحسب التعريف وبحسب القانون، ما يفعله المهاجم، ولو راسلهم بعدها ولم يطلب شيئا. والإذن شيء لا يعطيه إلا مالك النظام ولا معنى له إلا قبل العمل؛ أما بعده فهو تفسير لا إذن.
كيف يبدو اختبار الاختراق في الواقع؟
الصورة الشائعة شخص أمام شاشة سوداء. والصورة الحقيقية أكثرها أوراق. ودليل SP 800-115 الصادر عن المعهد الأمريكي للمعايير يعرّف اختبار الاختراق بأنه «اختبار أمني يحاكي فيه المقيّمون هجمات العالم الحقيقي لتحديد طرائق الالتفاف على الخصائص الأمنية لتطبيق أو نظام أو شبكة»، ويقسمه إلى أربع مراحل: التخطيط، والاستكشاف، والهجوم، والتقرير.
والمرحلة الأولى هي التي يقفز عنها الجميع. والوثيقة نفسها تقول صراحة إنه في مرحلة التخطيط «لا يجري أي اختبار فعلي»: تُحدَّد القواعد، وتُستكمل موافقة الإدارة وتُوثَّق، وتُحدَّد أهداف الاختبار. أي أنه قبل تنفيذ أمر واحد يجب أن يكون معلوما ما الذي يدخل في النطاق وما الذي لا يدخل، وأي الساعات مسموح بها، ومن يُوقَظ إن انكسر شيء.
والمرحلة الأخيرة لا تُرى بالقدر نفسه وهي في الحقيقة المنتج. فالذي يشتريه العميل ليس اقتحاما بل تقريرا: ماذا وُجد، وما مدى خطورته، وكيف يُعاد إنتاجه، وما الذي يجب تغييره. والفريق الذي دخل ولم يقدّم تقريرا صالحا للاستعمال لم يؤدِّ عمله.
وثمة تفريق يُباع كثيرا ولا ينبغي أن يُباع. والوثيقة نفسها تقوله بوضوح: ماسح الثغرات يفحص «إمكان وجود» ضعف فحسب، بينما مرحلة الهجوم في اختبار الاختراق تستعمل ذلك الضعف لتأكيد وجوده. فمخرجات ماسح آلي، مهما كانت ملونة وطويلة، ليست اختبار اختراق؛ بل قائمة احتمالات جزء كبير منها إنذار كاذب. ومن يبيعك مخرجات أداة باسم اختبار الاختراق فهو يحذف المرحلة الصعبة فعلا.
ونحن أنفسنا نحمل الاثنين على هذا الموقع بالذات ونفصل بينهما عمدا: فحص مجاني لا يقرأ إلا الصفحة العامة وترويسات الموقع، واختبار اختراق تصفه صفحة خدماتنا بعبارة أنه لا يُجرى دون إذن مكتوب من المالك.
المراحل الأربع لاختبار الاختراق، وأيها لا يُرى
التقسيم من دليل SP 800-115 الصادر عن المعهد الوطني الأمريكي للمعايير والتقانة.
-
1
التخطيط
القواعد والنطاق وموافقة الإدارة الموثقة. والوثيقة تقول صراحة إنه لا يجري أي اختبار فعلي في هذه المرحلة.
-
2
الاستكشاف
جمع المعلومات ثم مقارنة ما وُجد بقواعد الثغرات المعروفة.
-
3
الهجوم
المرحلة التي يظنها الخيال العام العمل كله وهي في الحقيقة جزء منه. وعملها تأكيد وجود الضعف.
-
4
التقرير
المنتج الذي يشتريه العميل فعلا. وبدونه لا قيمة لدخول ناجح عند مالك النظام.
والوثيقة نفسها تكتب أن هذا مثال على التقسيم وأن ثمة طرائق مقبولة أخرى. وبين الاستكشاف والهجوم حلقة رجوع أيضا: فكل ما يُعرف في الهجوم يعيد فتح الاستكشاف.
القبعة البيضاء والسوداء والرمادية، بلا رومانسية
ثلاثة مصطلحات سمعها الجميع ويقلّ ذكر معناها الدقيق. القبعة البيضاء من يعمل بإذن ويسلّم ما يجده لمالك النظام. والقبعة السوداء من يدخل بلا إذن ويستعمل ما يجده لمصلحته. والقبعة الرمادية هو من يدخل بلا إذن لكن لا ينوي الاستغلال، وغالبا يخبر بعدها.
وعند الثالث ينبغي أن نكون صريحين. القبعة الرمادية ليست موقفا أخلاقيا وسطا بل موقف قانوني واضح: ما فعله كان بلا إذن وله في أكثر النظم القانونية التعريف نفسه الذي لفعل القبعة السوداء. وأن تراسلهم بعدها ولا تطلب شيئا قد يؤثر فيما يُقرَّر بشأنك، لكنه لا يغيّر التعريف. ومن يظنون أن حسن النية درع هم عادة من لم تصل أقدامهم إلى تلك المرحلة قط.
والطريق الصحيح لفعل الشيء نفسه موجود وليس معقّدا: كثير من الشركات لديها برامج مكافآت على الثغرات، أي أنها أعلنت مسبقا وعلنا ما الذي يدخل في النطاق وما المسموح وأين تُرسل التقارير. وذلك الإعلان العلني هو الإذن المسبق. وبرنامج المكافآت لدى غوغل مثال ينشر قواعده على صفحته الخاصة.
ولهذا وجه آخر لكل من يملك موقعا. فإن لم تكتب في مكان ما إلى أين يبلّغ من يجد ثغرة، فذلك الشخص إما يذهب إلى نموذج التواصل العام الذي قد لا يقرأه أحد، وإما لا يبلّغ أصلا. ومعيار RFC 9116 وُضع لهذا بالذات: ملف نصي بسيط على الموقع يقول إلى أين تُرسل التقارير الأمنية. ونحن أنفسنا لا نملك مثل هذا الملف بعد، ونقول ذلك صراحة في آخر هذا الدرس.
ماذا يقول القانون، ولماذا لا يكون حسن النية دفاعا؟
الدخول بلا إذن إلى نظام ليس لك جريمة عمليا في كل النظم القانونية، وإيران ليست استثناء. فقانون الجرائم الحاسوبية المصادق عليه في مايو ٢٠٠٩ يقول هذا بعينه في مادته الأولى، التي صارت المادة ٧٢٩ بعد إلحاقها بالكتاب الخامس من قانون العقوبات الإسلامي: من نال بلا إذن وصولا إلى بيانات أو أنظمة حاسوبية أو اتصالية محمية بتدابير أمنية يُحكم عليه بالحبس من واحد وتسعين يوما إلى سنة، أو بغرامة، أو بهما معا.
وعبارتان في تلك الجملة تؤديان العمل كله وتستحقان قراءة بطيئة. إحداهما «بلا إذن»، وهي المفهوم الذي يقوم عليه هذا الدرس كله. والأخرى «محمية بتدابير أمنية»، أي أن وجود قفل، مهما كان بسيطا، جزء من تعريف الجريمة. أما مبالغ الغرامة فقد عُدّلت مرة بقرار من مجلس الوزراء في مارس ٢٠٢١، فأي رقم تقرؤه في مكان قد لا يكون محدّثا ويجب أخذه من النص النافذ.
وإيران ليست وحدها في هذا ورؤية مثال ثانٍ تساعد. فقانون إساءة استعمال الحاسوب البريطاني لسنة ١٩٩٠ يسمي جريمته الأولى «الوصول غير المصرّح به إلى مواد حاسوبية». والنمط واحد في كل مكان: الكلمة المحورية هي الإذن، لا الضرر، ولا المهارة، ولا ما فعلته لاحقا بما وجدته.
فالإذن الحقيقي له ثلاثة شروط وكلها لازمة. أن يكون قبل العمل لا بعده. وأن يكون مكتوبا، فالحديث الشفهي لا قيمة له يوم تسوء الأمور. وأن يكون ممن يملك فعلا صلاحية منحه؛ فموظف المبيعات في شركة لا يستطيع أن يأذن لك باختبار خوادمها، ومالك الموقع لا يستطيع أن يأذن لك باختبار بنية شركة استضافته، لأن تلك البنية ليست له.
ولنكن صريحين في من نحن: نحن فريق ويب لا محامون. وما سبق وصف لنص قانون وليس مشورة قانونية. وإن اقترب عملك من هذا الحد فتحدث إلى من مهنته القانون قبل أن تفعل، لا بعده.
من أين يبدأ الطريق الحقيقي للتعلم؟
من أنظمة بناها أحد عمدا لتتمرن عليها. تبدو هذه الجملة بسيطة وهي في الحقيقة الجواب كله: ففي مختبر التمرين أُعطي الإذن مسبقا وكُتب في الخدمة نفسها، فصار الشيء الذي هو جريمة في الخارج تمرينا هنا.
وثلاثة مواضع تحمل الأسماء المعروفة في هذا. OverTheWire مجموعة ألعاب تُلعب بالدخول عن بعد إلى خوادمها، وأولى مجموعاتها لمن بدأ للتو؛ ولا تسجيل فيها ولا دفع. وTryHackMe وHack The Box يقدّمان مسارات تعلم ومختبرات تفاعلية، جزء من المحتوى مجاني وجزء باشتراك. وتلزم هنا ملاحظة صادقة: لم نتحقق من كيفية التسجيل والدفع في هذين من إيران، ونحن لا نكتب ما لم نتحقق منه؛ فانظر شروط كل منهما على صفحته.
ومسابقات التقاط العلم تجري على المنطق نفسه وهي صورته التنافسية: مسائل بناها أحد ونشرها لتُحل. وهي لأكثر الناس أمتع من القراءة وأثبت أيضا، لأن التعثر ثم الفهم يحدث فيها فعلا.
ثم الشهادات. ثلاث تتكرر في إعلانات الوظائف في هذا المجال: OSCP وتُنال بامتحان عملي يمتد ساعات، وCEH وامتحانها أكثر نظرية، وPenTest+ من CompTIA. وموقفنا منها واضح: الشهادة مرشّح توظيف لا برهان مهارة. فمن عمل شهورا في المختبرات بلا شهادة يتقدم عمليا على من درس للامتحان وحده، لكن سيرته قد لا تُقرأ أصلا. وإن كان هدفك التوظيف فأنت تحتاج الاثنين، والترتيب هكذا: المهارة أولا ثم الورقة.
وآخر ما نقوله في هذا، لأنه ما بدأ به هذا الدرس: لا تحتاج في هذا الطريق كله، في أي موضع، أن تمس نظاما ليس لك. وإن قال لك أحد إن التعلم يقتضي «التمرن على هدف حقيقي» فالنقاش ينتهي عند تلك الجملة.
مسار التعلم، دون أن تمس نظام أحد مرة واحدة
كل محطة على نظام بناه صاحبه لهذا الغرض ومنح الإذن مسبقا.
-
1
الأسس التقنية
الشبكات وسطر الأوامر وقليل من البرمجة. وبدونها يصير باقي الطريق حفظ أوامر لا فهما.
-
2
ألعاب تعليمية مجانية
OverTheWire يعمل بالدخول عن بعد إلى خوادمه ومجموعته الأولى مبنية للمبتدئين.
-
3
مختبرات تفاعلية
TryHackMe وHack The Box يقدّمان مسارات تعلم وأجهزة تمرين، جزء مجاني وجزء باشتراك.
-
4
المسابقة ثم الشهادة
مسابقات التقاط العلم تبني المهارة والشهادة تفتح أبواب التوظيف. وهذا هو الترتيب وعكسه لا ينفع.
هذا الترتيب اقتراح لا معيار؛ وكثيرون يبدؤون من وسطه. ولم نتحقق من شروط التسجيل والدفع في هذه الخدمات من إيران ولا ندّعي شيئا في ذلك.
المسار السريع مع الذكاء الاصطناعي
الطريق المعتاد لدخول هذا المجال شراء دورة طويلة وتركها في الأسبوع الثالث. والطريق الأسرع أن تختار هدفك أنت ثم تحوّل الأهداف المنشورة لذلك الهدف إلى خطة أسبوعية يرتبط فيها كل بند بتمرين في مختبر قانوني. والنموذج اللغوي جيد في هذا التحويل، لأن العمل ترتيب قائمة منشورة لا معرفة شيء غير منشور.
- اختر هدفا محددا: شهادة، أو دورا وظيفيا رأيت إعلانه. فبلا هدف تصير كل خطة قائمة أمنيات.
- خذ الأهداف الرسمية لذلك الهدف من صفحته وانسخ نصها. فهي المدخل الحقيقي الوحيد هنا ويجب ألا تأتي من ذاكرة النموذج.
- اكتب الساعات التي تملكها فعلا في الأسبوع لا التي تتمنى أن تملكها. فالخطة المكتوبة حول ثماني ساعات خيالية تنكسر في الأسبوع الثاني.
- اطلب من النموذج أن يوزّع الأهداف على الأسابيع وأن يكتب بجانب كل أسبوع على أي مختبر أو لعبة تعليمية يمكن تمرين ذلك الهدف. والنموذج الأقوى أفضل هنا، لأن ربط هدف بتمرين يحتاج حكما.
- وقبل البدء تحقق على الخدمة نفسها من وجود كل تمرين ذكره. وهذه هي الخطوة الوحيدة التي لا يجوز حذفها.
وصفة جاهزة للنسخ
دورك بناء خطة دراسة. اعمل من الأهداف التي ألصقها أدناه فقط ولا تضف أي هدف من ذاكرتك.

هدفي:
{شهادة أو دور وظيفي}

الأهداف الرسمية المنشورة، منسوخة حرفيا من صفحتها:
{الأهداف}

ساعاتي الحقيقية في الأسبوع:
{رقم}

المخرجات:
جدول أسبوعا بأسبوع بأعمدة: الأسبوع، الهدف، التمرين المقترح، الساعات اللازمة.
وفي عمود التمرين لا تسمِّ إلا هذه الخدمات الثلاث: OverTheWire، TryHackMe، Hack The Box.
وإن لم تعرف تمرينا مناسبا بينها لهدف ما فاكتب «تمرين غير معروف» وانتقل إلى التالي.

قواعد صارمة:
- لا تسمِّ أي نظام حقيقي ولا نطاق حقيقي ولا مؤسسة كهدف تمرين. المختبرات أعلاه فقط.
- لا تكتب أي أمر أو أداة أو خطوة هجوم قابلة للتنفيذ. هذه الخطة قائمة موضوعات لا دليل تنفيذ.
- لا تضف أي هدف ليس في النص أعلاه، ولو كنت واثقا أنه في الامتحان.
- واكتب بجانب كل اسم تمرين أنه يجب تأكيده من الخدمة نفسها، لأن الأسماء تتغير.
- وإن لم تتوافق الأسابيع مع ساعاتي فزد عدد الأسابيع ولا تمس الساعات.
قبل أن تثق بالناتج: شيئان عليك أن تتحقق منهما بنفسك ولا يستطيعهما النموذج. أولا أسماء الغرف وأجهزة التمرين: فالنماذج تخترع أسماء لا وجود لها وتصطدم أنت بوصلة ميتة في الأسبوع الأول؛ فقبل البدء انظر كل اسم على الخدمة نفسها. وثانيا وهو الأهم: هذه الخطة قائمة موضوعات لا إذن. فلا يمنحك أي هدف، ولو كان في امتحان رسمي، حق تمرينه على نظام ليس لك. وإن انزلق الحوار في أي لحظة نحو هدف حقيقي فأغلقه هناك؛ فسياسات الاستخدام لدى صانعي النماذج تمنع ذلك بعينه، والأهم أن القانون يمنعه أيضا.
الذكاء الاصطناعي في هذا العمل
في هذا الموضوع يكون النموذج اللغوي معلما جيدا وزميلا سيئا، وحدّه هو حدّ الدرس نفسه بالضبط. جيد: شرح مفهوم، وبناء خطة دراسة من أهداف منشورة، وترجمة تقرير أو وثيقة بالإنجليزية. سيئ: كل ما يتجه نحو هدف حقيقي. وهناك لا توقفه سياسة الاستخدام لدى صانع النموذج وحدها، بل الطلب نفسه بلا معنى: فالنموذج لا يستطيع أن يمنحك إذنا لا يملكه.
أدوات تساعد فعلا
- Claude لقراءة الوثائق الطويلة في هذا المجال، وأكثرها إنجليزي ورسمي، كدليل SP 800-115 أو نص قواعد برنامج مكافآت. وسياسة الاستخدام لدى أنثروبيك تمنع استعمال النموذج للوصول غير المصرّح به، وإيران ليست في قائمة دولها المدعومة.
- Gemini لتحويل الأهداف إلى خطة أسبوعية ولشرح مفهوم ببساطة. وسياسة الاستخدام المحظور لدى غوغل للذكاء الاصطناعي التوليدي تمنع صراحة المساعدة على الوصول غير المصرّح به إلى الأنظمة، وإيران ليست في قائمة مناطق توفر جيميناي.
- NotebookLM إن كنت تشتغل على وثيقة طويلة كدليل تقني لمعيار أو أهداف شهادة كاملة، فتحميلها والسؤال من داخلها أفضل من قراءة ملخص، لأن الجواب يحيل إلى فقرته. ويعمل على حساب غوغل وإيران ليست في قائمة المناطق المتاحة.
اين ينقلب ضدك
الخطر الكبير هنا ليس ما تظنه. فالمشكلة ليست أن يعلّم النموذج أحدا كيف يهاجم؛ بل أن الناس ينتجون تقارير أمنية ملفّقة عديمة القيمة ويحرقون وقت الفرق الحقيقية. كتب دانيال ستينبرغ، القائم على مشروع curl، في يوليو ٢٠٢٥ أن نحو ٢٠ بالمئة من كل تقارير تلك السنة كانت نفاية من صنع الذكاء الاصطناعي، بينما تبيّن أن نحو ٥ بالمئة فقط من التقارير ثغرات حقيقية؛ وكان برنامج مكافآتهم قد وجد ٨١ مشكلة حقيقية منذ ٢٠١٩ ودفع أكثر من ٩٠ ألف دولار، وكل تقرير يشغل ثلاثة أو أربعة من فريق من سبعة. فالأثر الحقيقي لهذا في الأمن سلبي: المشاريع التي يديرها متطوعون تُنهَك والتقارير الصحيحة تُقرأ متأخرة. والخطر الثاني أبسط: سياسة الاستخدام لدى الصانعين الثلاثة أعلاه تمنع المساعدة على الوصول غير المصرّح به، فتوجيه الحوار في ذلك الاتجاه إضاعة للوقت في أحسن الأحوال وإغلاق للحساب في أسوئها. وكيف يبدو الدفع لهذه الأدوات من إيران كتبناه في دليل الشراء.
المصادر: Daniel Stenberg: death by a thousand slops Anthropic usage policy Google: generative AI prohibited use policy Anthropic: supported countries Google: where Gemini Apps are available
حدود هذه النصيحة
هذا الدرس خريطة لا طريقة: لا تقنية فيه ولا شرح أداة ولا خطوة قابلة للتنفيذ، وهذا اختيار. ومن أراد ذلك فليذهب إلى المختبرات المذكورة هنا حيث أُعطي الإذن مسبقا. والحد الثاني قانوني: فما كتبناه عن القانون وصف لنص وليس مشورة قانونية، ونحن لسنا محامين، والتفاصيل تختلف من بلد إلى بلد، ومبالغ الغرامة عُدّلت مرة من قبل. والثالث عن الخدمات: لم نتحقق من كيفية التسجيل والدفع في TryHackMe وHack The Box من إيران ولا ندّعي شيئا في ذلك. والأخير ولا علاقة له بالتعليم: هذا الدرس عن مهنة لا عن كيفية تأمين موقعك أنت؛ فذلك شغل دروس أخرى في هذا المسار.
من عملنا نحن
الحد الذي يتحدث عنه هذا الدرس مكتوب ومطبَّق على هذا الموقع بعينه. فصفحة أمن الموقع عندنا تبيع شيئين منفصلين، ومطبوع تحت أداة الفحص المجانية فيها أن الفحص غير تدخلي البتة، وأنه لا يفحص إلا الصفحة العامة وترويسات الموقع، وأنه لا يُجرى أي اختبار اختراق دون إذن مكتوب من المالك؛ وتلك الأداة تفعل ذلك حقا ولا ترسل، وراء قراءة الصفحة وترويساتها، شيئا يختبر الموقع في الطرف الآخر. والوجه الآخر للعملة نفسها في سجلنا نحن: فلا شيء فيه يستطيع فصل ذلك المسح ذي الـ٥٧ عنوانا في الثانية والعشرين دقيقة بعد الثانية فجرا، وهو الذي عددناه في الدرس السابق، عن مسح باحث، لأن لهما الشكل نفسه ولأن ذاك وصف نفسه بأنه كروم على ماك؛ والشيء الوحيد الذي كان سيجعلهما قابلين للتمييز وثيقة وُقّعت قبل بدء العمل، وغيابها هو ما يصنع حجة هذا الدرس كلها. ونقص عندنا نحن، لأن قوله أصدق من كتمانه: ما زلنا لا نملك ملف security.txt، فمن يجد فعلا خللا في موقعنا لا طريق معلنا لديه ليوصله وعليه أن يستعمل نموذج التواصل العام. ومعيار RFC 9116 وُضع لهذا بالضبط ولم ننفّذه بعد.
اسئلة متابعة حقيقية
إن وجدت خللا بلا إذن وأبلغت عنه، أأقع في مشكلة؟
قد تقع، وهذا ما يستهين به الناس. فتعريف الجريمة لا يتعلق بنيتك بل بامتلاك الإذن، والإبلاغ بعدها لا يغيّر الوضع وإن كان قد يؤثر فيما يُقرَّر. والطريق الآمن أن تنظر أولا هل للشركة برنامج مكافآت أو ملف security.txt؛ فإن كان لها فالإذن معطى مسبقا وشروطه مكتوبة.
أأحتاج شهادة أولا لأبدأ العمل في الأمن؟
للتعلم لا، وللظهور غالبا نعم. فالمهارة تُبنى في المختبرات والمسابقات ولا يسأل أحد هناك عن شهادة. لكن الشهادة في سوق العمل ما زالت مرشّحا أوليا وقد لا تُقرأ سيرة بلا شهادة أصلا. والترتيب الصحيح أن تعمل أولا ثم تأخذ الشهادة عند الحاجة مفتاحا للباب الأمامي.
كصاحب موقع، كيف أعرف أن الفريق الذي أوظفه حقيقي؟
من شيئين يعطيانك إياهما قبل بدء العمل. أولا وثيقة نطاق وقواعد تقول ما الذي سيُختبر وما الذي لن يُختبر وفي أي ساعات ومن يُتصل به إن توقف شيء عن العمل. وثانيا نموذج تقرير ولو مجهّلا لترى شكل المخرجات. والفريق الذي لا يجهز أيا منهما سيسلّمك على الأرجح مخرجات ماسح آلي فحسب.